
19 oktober 2026
Uitgelicht
Artikel
Bestuurlijke besluitvorming

Op de hoogte blijven? Meld je aan voor onze nieuwsbrief!
Julia van Rijn
Marketing- en communicatiemedewerker

Oktober is de Europese Cybersecuritymaand, en dit jaar staat die niet los van nieuwe wetgeving. Sinds 15 augustus 2026 geldt de Cyberbeveiligingswet (Cbw), en die is van toepassing op alle gemeenten, provincies en waterschappen, hoe groot ze ook zijn. De nieuwe verplichtingen raken niet alleen de IT-afdeling, maar ook bestuurders en de raad. In dit artikel lees je wat de Cyberbeveiligingswet voor gemeenten en andere decentrale overheden betekent, wat er concreet van je organisatie wordt verwacht en hoe NotuBiz zelf met informatiebeveiliging omgaat.
De Cyberbeveiligingswet is de Nederlandse uitwerking van de Europese NIS2-richtlijn. De wet vervangt de Wet beveiliging netwerk- en informatiesystemen (Wbni) en moet organisaties die essentieel zijn voor de samenleving beter bestand maken tegen digitale dreigingen. In totaal vallen ruim 8.000 organisaties onder de wet.
Tegelijk met de Cbw is de Wet weerbaarheid kritieke entiteiten (Wwke) in werking getreden. Die richt zich op een kleinere groep van ongeveer 500 organisaties en gaat over bredere weerbaarheid, ook tegen fysieke dreigingen.
Voor decentrale overheden is het belangrijkste verschil met eerder dat zij nu allemaal als essentiële entiteit gelden: de categorie organisaties waarvoor het strengste toezicht geldt. Het maakt daarbij niet uit hoeveel inwoners een gemeente heeft of hoe groot de ambtelijke organisatie is.
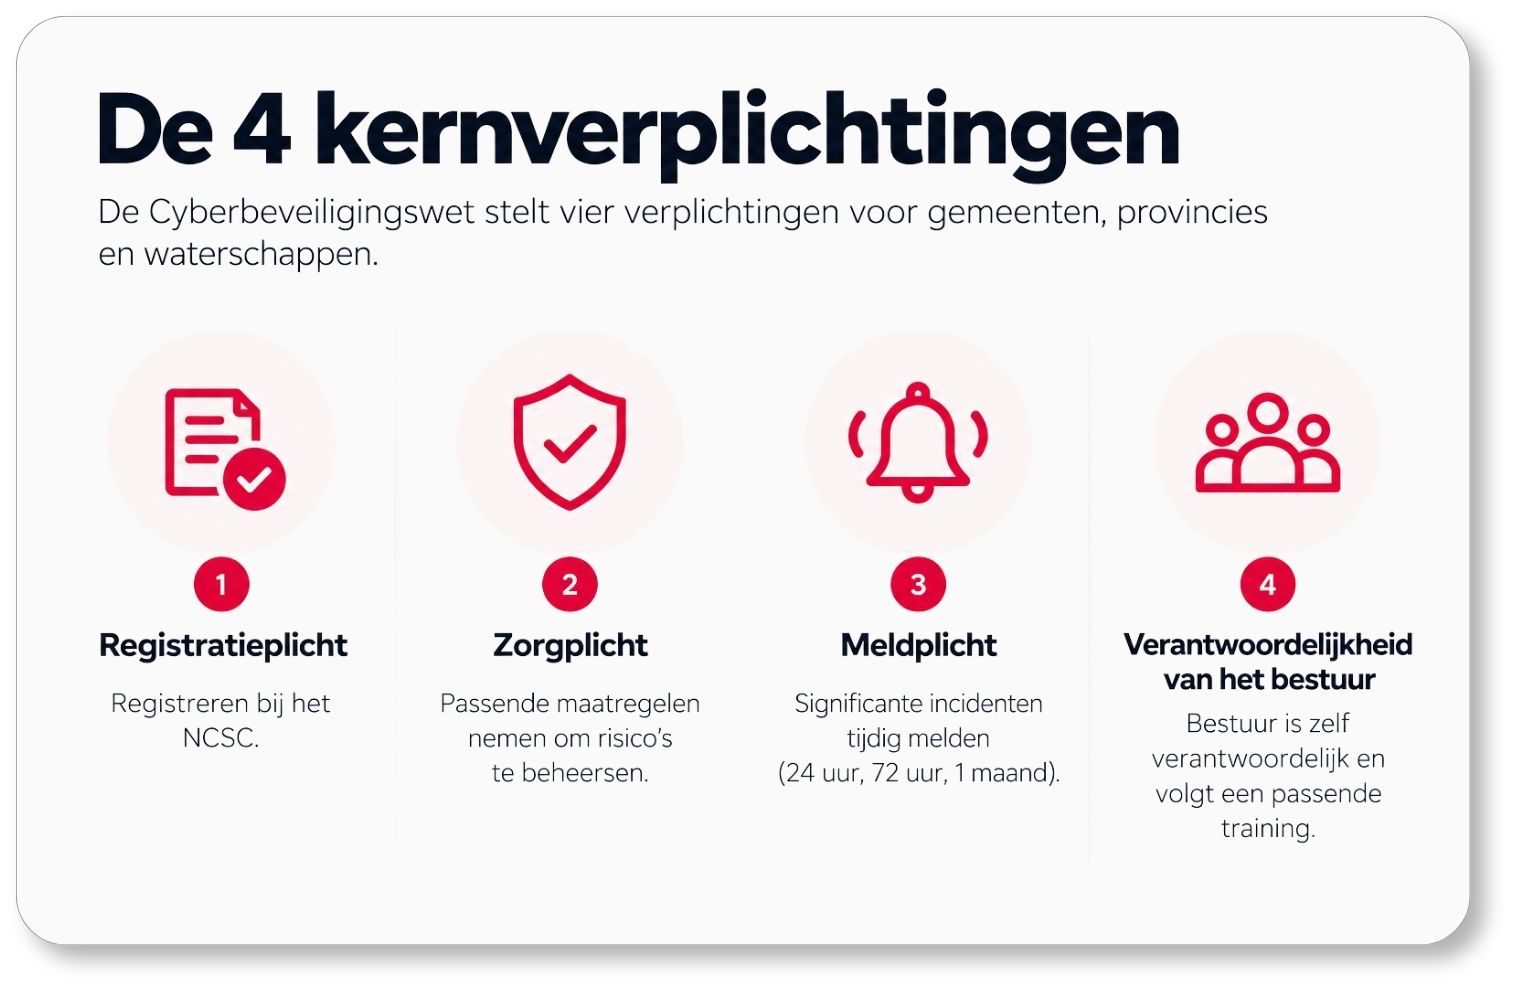
De wet bevat vier kernverplichtingen:
Het toezicht op gemeenten en provincies ligt bij de Rijksinspectie Digitale Infrastructuur (RDI). Voor waterschappen is de Inspectie Leefomgeving en Transport (ILT) de toezichthouder. De RDI werkt volgens eigen zeggen risicogericht en proportioneel, met de nadruk op verbetering van het hele stelsel.
Cybersecurity was lang vooral een zaak van de IT-afdeling en de CISO. De Cbw maakt er ook een bestuurlijke verantwoordelijkheid van. Het college is aanspreekbaar op de vraag of de organisatie haar zaken op orde heeft. Dat betekent dat wethouders en burgemeesters zelf de risico’s moeten kunnen overzien.
Voor de gemeenteraad ligt hier een logische rol in de controle. Hoe staat de organisatie ervoor met de BIO2? Is de registratie bij het NCSC geregeld? Hebben de verantwoordelijke bestuurders hun training gevolgd? Dat zijn vragen die in een commissie of via de planning- en controlcyclus aan bod kunnen komen, zonder dat de raad op de stoel van de uitvoering gaat zitten.
Het gedrag van raadsleden zelf telt ook mee. Zij werken met vertrouwelijke stukken, loggen in op verschillende systemen en zijn een aantrekkelijk doelwit voor phishing. Dat past bij het thema van de Cybersecuritymaand 2026, cybersecure gedrag. Veilig inloggen, geen vertrouwelijke stukken via privémail of chat-apps delen en alert zijn op verdachte berichten dragen direct bij aan de weerbaarheid van de organisatie. De systemen waarmee de raad werkt kunnen daarbij helpen. Als raadsleden vergaderstukken, ook de vertrouwelijke, in een beveiligde omgeving inzien en daar inloggen met multifactorauthenticatie of single sign-on, hoeven die stukken niet via de mail rond te gaan. NotuBiz denkt graag met je mee over hoe je dat veilig inricht.
Je eigen systemen goed beveiligen is één ding. Maar je organisatie werkt ook met leveranciers, en die horen bij dezelfde digitale keten. Gaat er bij een van hen iets mis, dan merk jij dat ook. Daarom valt de beveiliging van de keten ook onder de zorgplicht.
Voor veel gemeenten, provincies en waterschappen is NotuBiz een van die schakels. Agenda’s, vergaderstukken, livestreams en vertrouwelijke documenten lopen via onze systemen. Hoe zorgen we ervoor dat die veilig zijn? Een kijkje achter de schermen.
Om te beginnen werken we volgens erkende normen. We zijn gecertificeerd voor ISO 27001, de internationale norm voor informatiebeveiliging, en voor ISO 9001, de norm voor kwaliteitsmanagement. Lees hier meer over onze ISO-certificeringen. Elk jaar komt een onafhankelijke auditor kijken of we ons daar nog steeds aan houden. Daarnaast beschikken we over een ISAE 3402 type 2-verklaring. Daarbij toetst een onafhankelijke auditor niet alleen of onze beheersmaatregelen goed zijn opgezet, maar ook of ze over een langere periode echt werken. Dat is een extra waarborg bovenop ISO 27001. Via onze moederorganisatie volgen we daarnaast het TSS Security Framework. Dat is gebaseerd op het NIST Cybersecurity Framework, een veelgebruikt internationaal raamwerk, en stelt nóg strengere eisen aan monitoring, preventie en het afhandelen van incidenten.
Beveiliging is bij ons geen klus voor één persoon. Ons securityteam bestaat uit de Security Officer, de kwaliteitsmanager, een product owner, de R&D-manager en de managing director. Elk kwartaal kijken we kritisch hoe onze systemen ervoor staan.
Veilige software begint bij het bouwen ervan. Voordat nieuwe code live gaat, beoordelen geautomatiseerde scantools de veiligheid en kwaliteit ervan. Daarbij zetten we ook AI in om onze eigen code te controleren op kwetsbaarheden. Hackers gebruiken AI immers ook om zwakke plekken te vinden, en die willen we voor zijn.
Onze servers worden dag en nacht in de gaten gehouden door software die afwijkend gedrag herkent. Ziet die iets verdachts, dan kan ons securityteam snel ingrijpen. Als sluitstuk laten we één keer per jaar ethische hackers proberen in te breken, met inzicht in hoe onze software is gebouwd. Dat heet een white-box penetratietest. Die test is een controle achteraf op alle maatregelen die we vooraf al nemen, dus daar hoort niets onverwachts meer uit te komen. Vinden ze toch een zwakke plek, dan lossen we die direct op.
Ook beschikbaarheid telt, want een raadsvergadering wacht niet op een storing. En dat wordt belangrijker: cybercriminelen proberen steeds vaker systemen plat te leggen, ook bij overheden. Daarom nemen we diverse maatregelen om onze dienstverlening ook bij storingen en aanvallen overeind te houden, en stemmen we die regelmatig af op nieuwe dreigingen.
Tot slot je data zelf. Alles wordt versleuteld opgeslagen, ook de back-ups. Onze cloudoplossingen draaien op eigen servers en niet bij Amerikaanse aanbieders. Zo werken we soeverein: we houden zelf de regie over waar je data staat en wie erbij kan, en zijn niet afhankelijk van buitenlandse techbedrijven. Inloggen kan met multifactorauthenticatie en single sign-on.
De Cyberbeveiligingswet kan voelen als de zoveelste verplichting. Maar eigenlijk vraagt de wet vooral om iets waar elke organisatie baat bij heeft: cybersecurity structureel en aantoonbaar regelen. Registreren, de BIO2 op orde, incidenten snel melden en bestuurders die de risico’s kennen vormen samen de basis. Weten hoe je leveranciers met beveiliging omgaan hoort daar ook bij.
Zie je de wet als aanleiding om beveiliging een vast onderwerp te maken in het college en de raad? Dan ben je goed op weg. De Cybersecuritymaand is een mooi moment om daarmee te beginnen.

Artikel
Bestuurlijke besluitvorming
Op 15 september staat de Dag van de Democratie in het teken van vertrouwen en betrokkenheid. Voor gemeenten is dat een goed moment om te kijken hoe toegankelijk hun besluitvorming eigenlijk is. Dit artikel laat zien welke rol digitale toegankelijkheid daarin speelt, met concrete voorbeelden uit de praktijk.
Lees meerArtikel
Vergaderen
Begrotingsseizoen betekent voor griffies een strakke planning en veel losse eindjes. Met deze checklist van acht punten controleer je in één keer of alles klaarstaat voor de begrotingsbehandeling, van de vergaderkalender tot de opvolging achteraf.
Lees meerArtikel
Vergaderen
De zomer komt tot zijn eind en de eerste vergadering staat alweer gepland. Met deze 3 tips pak je na het reces snel en overzichtelijk de draad weer op: plan de eerste vergadercyclus vroeg en strategisch, ruim openstaande toezeggingen en moties op vóór het najaar, en stem de eerste weken goed af met college en organisatie.
Lees meerArtikel
Bestuurlijke besluitvorming
Op 15 september staat de Dag van de Democratie in het teken van vertrouwen en betrokkenheid. Voor gemeenten is dat een goed moment om te kijken hoe toegankelijk hun besluitvorming eigenlijk is. Dit artikel laat zien welke rol digitale toegankelijkheid daarin speelt, met concrete voorbeelden uit de praktijk.
Lees meerArtikel
Vergaderen
Begrotingsseizoen betekent voor griffies een strakke planning en veel losse eindjes. Met deze checklist van acht punten controleer je in één keer of alles klaarstaat voor de begrotingsbehandeling, van de vergaderkalender tot de opvolging achteraf.
Lees meerArtikel
Vergaderen
De zomer komt tot zijn eind en de eerste vergadering staat alweer gepland. Met deze 3 tips pak je na het reces snel en overzichtelijk de draad weer op: plan de eerste vergadercyclus vroeg en strategisch, ruim openstaande toezeggingen en moties op vóór het najaar, en stem de eerste weken goed af met college en organisatie.
Lees meer
